Kurzübersicht
Ein Identitätsanbieter (IDP) ist ein Dienst, der digitale Identitäten speichert und verwaltet. Wenn Sie in WalkMe integriert sind, wird Ihr IDP zur einzigen Quelle der Wahrheit für die Benutzeridentifizierung – und ersetzt die Notwendigkeit, eine eindeutige Benutzer-ID für jedes System separat zu definieren.
Die IDP-Integration ermöglicht Ihnen:
- Validieren Sie die Benutzeridentität über den vorhandenen Authentifizierungsablauf Ihrer Organisation.
- Bereichern Sie die Inhaltssegmentierung mit IDP-Attributen wie Region, Abteilung oder Rolle
- Sicherstellung konsistenter, genauer Daten zum Benutzerverhalten in allen Systemen
Für jedes neue System ist die IDP-Integration der empfohlene Ansatz zur Benutzeridentifizierung.
Anwendungsfälle
- Erfordern Sie eine IDP-Authentifizierung, bevor Benutzern WalkMe-Inhalte angezeigt werden.
- Segmentieren Sie Inhalte nach IDP-Attributen wie Abteilung, Region oder Benutzerrolle.
- Pflegen Sie genaue Analysen über mehrere Systeme hinweg mit einer einzigen, zuverlässigen Benutzerkennung
Zugriff
So greifen Sie auf die IDP-Integration in der Konsole zu:
- Öffnen Sie die WalkMe-Konsole
- Gehen Sie zur Kategorie Admin
- Wählen Sie Sicherheit & Audit und dann IDP-Integration aus.
Unterstützte Protokolle und Anbieter
Die WalkMe IDP-Integration unterstützt drei Authentifizierungsprotokolle:
- OAuth 2.0: Das branchenübliche Protokoll für die Autorisierung. OAuth 2.0 ermöglicht es einer Anwendung, auf Ressourcen zuzugreifen, die von anderen Web-Apps für Benutzer gehostet werden, ohne Anmeldeinformationen offenzulegen. WalkMe unterstützt den SP-initiierten Flow.
- OpenID Connect: Eine Identitätsschicht, die auf OAuth 2.0 basiert. Es ermöglicht WalkMe, die Identität eines Benutzers auf Grundlage einer Authentifizierung durch einen Autorisierungsserver zu verifizieren und grundlegende Profilattribute auf standardisierte Weise abzurufen.
- SAML: Das am häufigsten verwendete Unternehmensauthentifizierungsprotokoll außerhalb von OpenID Connect. Für SAML-spezifische Einrichtungsanweisungen lesen Sie den Artikel zur SAML IDP-Integration.
SAML IDP Integration
Die folgenden Anbieter werden für OAuth 2.0 und OpenID Connect unterstützt:
- Okta
- Google Workspace
- ADFS
- Microsoft Entra ID (ehemals Azure AD)
- PingID
- Jeder Identitätsanbieter, der OpenID Connect unterstützt
Voraussetzungen
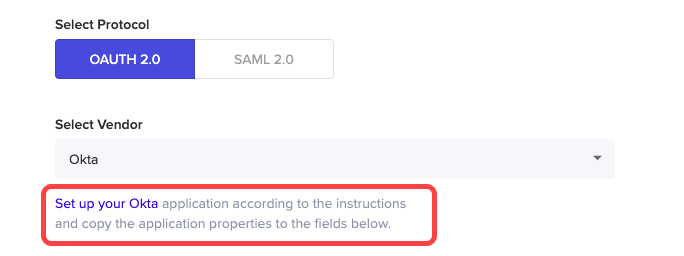
Bevor Sie die IDP-Integration einrichten, muss eine IDP-Anwendung erstellt werden, die als Verbindungspunkt zwischen Ihrem Identitätsanbieter und WalkMe dient. Einrichtungsanweisungen für alle unterstützten Anbieter sind direkt im Konfigurationsbildschirm verfügbar.
Anmerkung
Inhalte und WalkThrus werden in der Vorschau abgespielt, auch wenn die IDP-Integration nicht vollständig konfiguriert ist. Regeln, die auf IDP-Benutzerattribute verweisen, wie z. B. Segmentierung oder Auto-Play-Bedingungen, werden jedoch möglicherweise nicht wie erwartet in der Vorschau ausgewertet. Erfahren Sie mehr.
Zusätzliche Anforderungen:
- Benutzer müssen über Admin-Berechtigungen verfügen
- IDP muss auf dem erforderlichen System konfiguriert werden
- Pro Verbindung wird nur eine IDP-Anbieter-Domäne unterstützt.
- Benutzer müssen sich beim System über den IDP authentifizieren
- Wenn Ihre Organisation eine Inhaltssicherheitsrichtlinie (CSP) verwendet, fügen Sie die URL des IDP-Anbieters zu den CSP-Einstellungen in der Erweiterungskonfiguration hinzu, um blockierte Aufrufe zu verhindern.
Funktionsweise von SSO erzwingen
Enforce SSO erzwingen steuert, was passiert, wenn das IDP-Token eines Benutzers beim Laden der Seite nicht erkannt wird.
aktiviert
Die IDP-Authentifizierung muss erfolgen, bevor WalkMe-Inhalte geladen werden. Wenn das Token nicht erkannt wird, wird der Benutzer auf seine IDP-Anmeldeseite weitergeleitet. Wenn die Authentifizierung fehlschlägt – weil der IDP nicht verfügbar ist, ungültige Anmeldeinformationen sind oder der Benutzer nicht der IDP-App zugewiesen ist – ist SSO erzwingen für eine Stunde deaktiviert und die Benutzerkennung wird automatisch auf WalkMe-ID zurückgesetzt, oder WalkMe wird nicht geladen, je nach Ihrer Konfiguration. Nach einer Stunde, wenn das Token immer noch nicht erkannt wird, wird der Benutzer erneut auf die IDP-Anmeldeseite weitergeleitet.
Deaktiviert
Die IDP-Authentifizierung wird beim Laden der Seite versucht, aber wenn kein aktives Token vorhanden ist, wird der Benutzer nicht umgeleitet. Die Benutzerkennung wird automatisch auf die WalkMe-ID zurückgesetzt, oder WalkMe wird nicht geladen, je nach Konfiguration.
Anmerkung
Wenn „Enforce SSO“ deaktiviert ist, können Benutzer auf Anwendungen zugreifen, ohne sich über den IDP zu authentifizieren. In diesem Fall wird eine WalkMe-ID generiert und als Benutzeridentifikation verwendet, was die Genauigkeit der Benutzeridentifizierungsdaten reduzieren kann.
Erste Schritte
Um die IDP-Integration einzurichten und zu verwalten, lesen Sie den Leitfaden „IDP-Integration: Erste Schritte“.
IDP Integration: Getting Started Guide
Technische Hinweise
UUID und Systemzuordnung
Nach dem Zuweisen von Systemen zu einem IDP wird die UUID-Einstellung für diese Systeme automatisch auf IDP gesetzt und veröffentlicht – es sind keine weiteren Aktionen erforderlich. Die einzige Möglichkeit, die UUID zu ändern, besteht darin, die Zuordnung des Systems zum IDP-Anbieter aufzuheben. Damit Änderungen wirksam werden, müssen die Systeme über eine Veröffentlichung der Einstellungen auf die neueste WalkMe-Version aktualisiert werden. Für Enterprise-Konten wählen Sie bei der Veröffentlichung die Option Auf die neueste WalkMe-Version aktualisieren aus.
Ändern der Benutzerkennung
Das Ändern der Benutzerkennung wirkt sich darauf aus, wie WalkMe Benutzer erkennt. Jeder Benutzer wird als neuer Benutzer behandelt, der an seinen neuen UUID-Wert gebunden ist. Dies kann Auto-Play-Regeln zurücksetzen und dazu führen, dass abgeschlossene Onboarding-Aufgaben als unvollständig erscheinen.
- 2018-02-20
- 2018-02-20T14:32:00
- 12/30/2018
String- und Zahlendatumstypen werden in der Insights-Filterung und Editor-Segmentierung nicht unterstützt.
Mobile Web
Mobile Web wird automatisch aktiviert, nachdem die IDP-Einrichtung abgeschlossen ist. Wenn Mobile Web hinzugefügt wird, nachdem IDP oder OneID bereits aktiv ist, deaktivieren und aktivieren Sie IDP erneut, um den Support für Mobile Web zu aktivieren.
Zwei-Faktor-Authentifizierung (2FA)
Stellen Sie 2FA nicht auf der WalkMe IDP-Anwendung für Benutzer ein. Es werden zusätzliche Authentifizierungsschritte eingeführt, die den nahtlosen Anmeldeablauf unterbrechen, den die IDP-Integration bieten soll.
Safari
Die Safari-Browsererweiterung wird nicht unterstützt.
Inhaltssegmentierung
Verwenden Sie nach der Einrichtung importierte IDP-Attribute für die Inhaltssegmentierung in Insights und im Editor unter „User Attributes“ > IDP, mit Filterbedingungen basierend auf dem konfigurierten Datenfeldtyp.
Vorschau vs. veröffentlichte Inhalte
Die IDP-Integration ist nicht erforderlich, um Inhalte – Schritte und WalkThrus in der Vorschau anzuzeigen auch ohne eine abgeschlossene IDP-Einrichtung. Regeln oder Inhalte, die auf IDP-Benutzerattribute verweisen, wie Segmentierung oder Auto-Play-Bedingungen, werden möglicherweise nicht zuverlässig in der Vorschau ausgewertet, und Benutzerattribute können als N/A angezeigt werden, auch wenn IDP vollständig konfiguriert ist. Um diese Regeln in der Vorschau zu testen, aktivieren Sie IDP für Vorschau im Admin Center. Selbst dann bestätigen Sie das endgültige Verhalten nach der Veröffentlichung, da einige Regeln sich nur wie erwartet verhalten, wenn Inhalte live sind.